TL;DR:先看结论
最近 Hostease 专区聊 restic 的帖子明显多了,但多数停在”装上能跑”这一步。我把完整链路压在一台测试服务器上连跑两周,按实测口径回答一个问题:服务器数据用 restic 加密备份到对象存储(按容量计费、通过 S3 协议访问的海量文件存储)时,哪些指标必须亲自验证过,才能帮助你把”看起来有备份”变成”恢复时真能拿出数据”。围绕加密链路、增量去重、保留收敛、恢复演练、完整性校验五个指标展开,逐条给出测法与合格线。
测试环境与方案框架
测试机是一台 2 vCPU / 4 GB 的美国 VPS(虚拟专用服务器,在物理机上划分出的独立资源空间),Debian 12,数据目录约 10 GB,备份目的地是 S3 兼容对象存储的一个 Bucket(存储桶)。restic(开源命令行备份工具)建议使用 0.16 以上版本:
apt update && apt install -y restic
restic version
初始化仓库前,先把连接信息和仓库密码写进环境变量,避免明文散落在命令历史里。仓库密码是整个方案的安全核心,务必同时存进服务器之外的密码管理器:
export AWS_ACCESS_KEY_ID="你的AccessKey"
export AWS_SECRET_ACCESS_KEY="你的SecretKey"
export RESTIC_REPOSITORY="s3:https://s3.example.com/my-backup-bucket"
export RESTIC_PASSWORD="一个足够长的仓库密码"
restic init
首次备份执行 restic backup /var/www /data/db-dumps --tag web --tag daily,第一次是全量,之后每次执行同一命令自动做增量比对。生产环境建议把这些变量挪进 root 权限的 /etc/restic.env(chmod 600),避免密钥出现在进程列表里。
指标一:加密链路是否真的端到端
restic 的卖点是客户端加密:数据在你自己的服务器上完成 AES-256 加密后才上传。最直接的验证办法是在对象存储控制台随便打开一个数据文件,看到的内容应当是密文。我在实测中下载了 Bucket 里的一个 data block,hexdump 出来全是无规律字节,文件名、目录结构在仓库层面全部不可见,这就是”服务商无法读取内容”的实际含义。它的意义在于:即使 Access Key 意外泄露,攻击者拿不到仓库密码也解不开数据——安全边界从对象存储侧移回你自己的服务器,同机备份与 tar 加密脚本都做不到这一点。
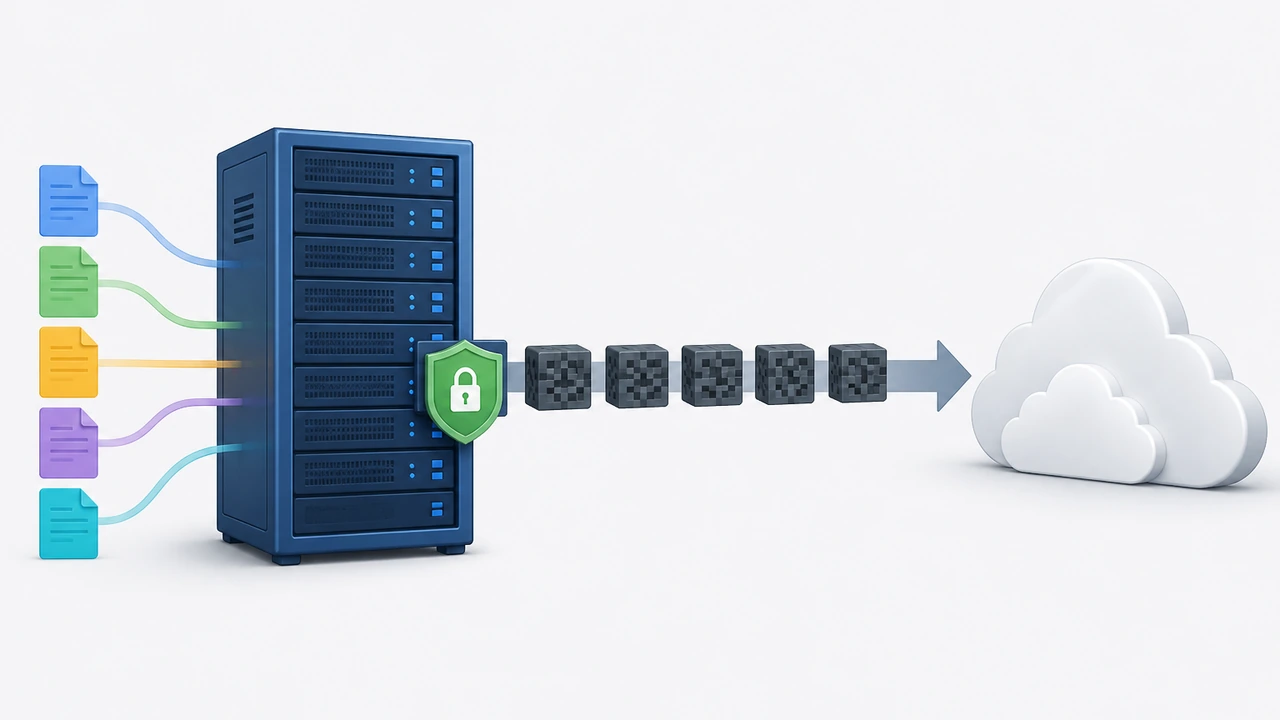
合格线就一条:对象存储侧可见的全部内容均为密文,且仓库密码存在服务器之外的密码管理器或离线介质中。
指标二:增量与去重是否真的省流量
restic 按数据块(而不是整个文件)切分并做哈希比对,第二次备份只上传变化的部分。实测口径:先对 10 GB 目录做首次全量,然后人为改动约 50 MB 的网页文件与一篇数据库导出,再跑同一条 backup 命令:
- 首次:added 10.2 GiB,耗时约 47 分钟(受上行带宽(服务器与外部传输数据的通道容量)限制)
- 第二次:added 51 MiB,耗时约 42 秒,传输量与改动量基本一致
- 结论:增量生效,流量与存储成本都只按变化部分计费
如果第二次传输量仍接近全量,通常是两个原因之一:整块大文件被改写(如数据库导出每次重新 gzip,压缩后差异被放大),或备份命令指向了不同路径导致缓存失效。前者可以把数据库导出交给 restic 前少做一层二次压缩,后者检查 restic snapshots 里的 hostname 与 path 标签是否稳定。WordPress 站点整站迁移时目录结构常被重排、去重率会明显下降,这在《WordPress 网站高效迁移指南》里有详细展开。
指标三:保留策略能否让仓库收敛
每天一个快照、从不清理,仓库体积迟早失控。restic 的解法是 forget 加 –prune 真正释放空间,我采用「最近 7 天 + 最近 4 周 + 最近 6 个月各一份」的常用策略:
restic forget --keep-daily 7 --keep-weekly 4 --keep-monthly 6 --prune
把这条追加到备份脚本末尾,两周实测里仓库从 10.4 GiB 收敛到 11.1 GiB 附近波动,这就是合格状态。验证用 restic stats 配合对象存储的容量报表,两个数字应当同向。
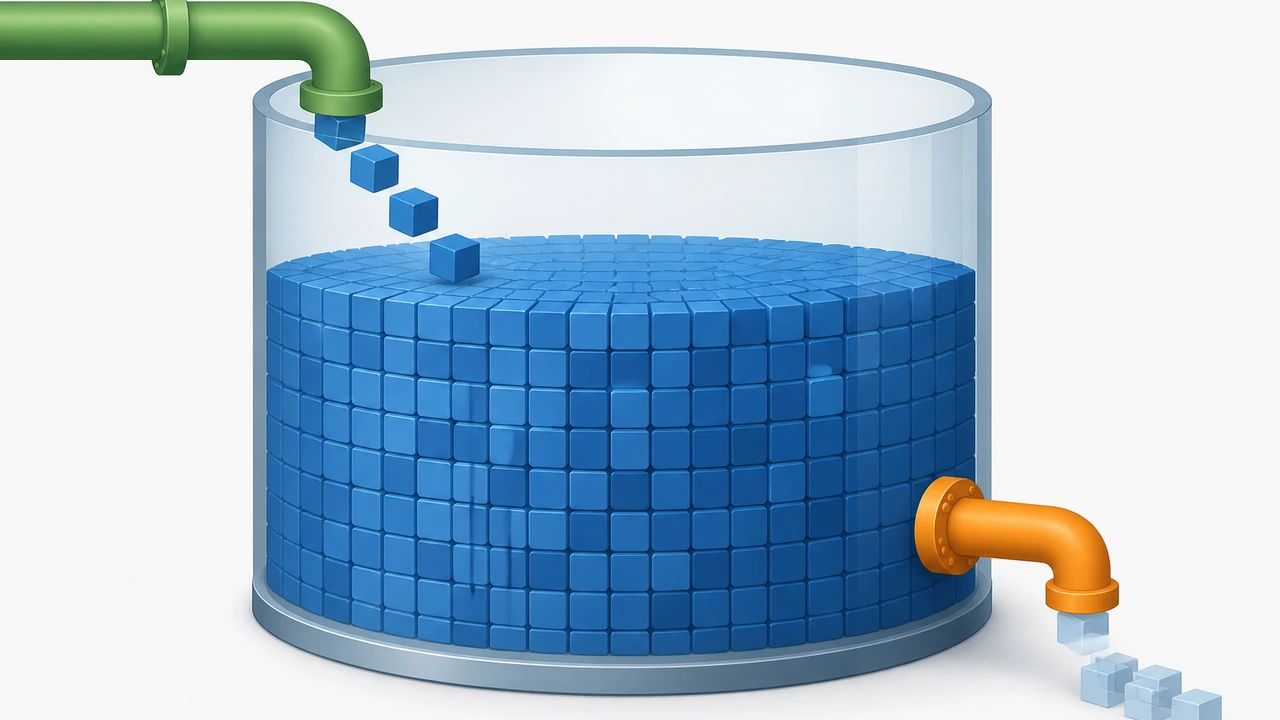
两个坑提前说。第一,forget 删除的快照无法找回,执行前先跑 restic snapshots 确认保留规则覆盖了你想留的时间点。第二,prune 会重写仓库索引,大仓库上内存占用偏高,建议从每日脚本里拆出来,安排在每周低峰期单独执行,或用 systemd-run --scope -p MemoryMax=1G 限制上限——4 GB 小鸡上直接跑全量 prune 是有概率 OOM 的。
指标四:恢复演练的实测 RTO
备份只有在恢复成功时才有价值,而”能不能恢复”必须靠演练回答。restic 的恢复只要两条命令:先用 restic snapshots 找到目标快照 ID,再 restore 到指定目录:
restic snapshots
restic restore latest --target /tmp/restore-test
latest 表示最近一次快照,也可以换成具体快照 ID。我的演练口径是每月一次固定操作,重点核对两类内容:网站静态文件是否完整;数据库导出能否在测试环境导入并正常访问。这轮实测从发起恢复到服务可用耗时约 25 分钟(10 GB 数据,下载解密占大头),这个数字才是你真实的 RTO。判断标准很朴素:拿恢复出来的数据直接起一个测试站,页面能打开、后台能登录、订单数据对得上。
指标五:完整性校验抓静默损坏
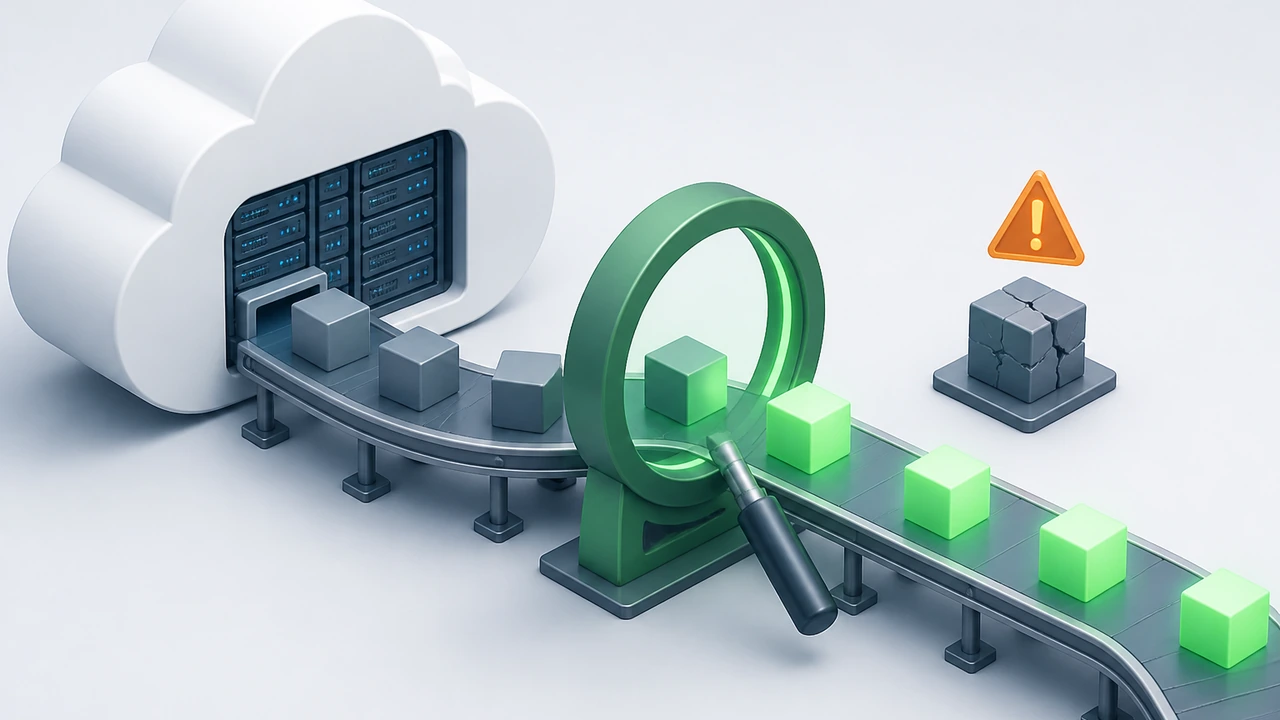
前四个指标都建立在”对象存储里的数据没坏”这个前提上,而 bit rot(静默数据损坏)恰恰是最阴险的故障:HTTP 状态码正常、备份日志无报错,坏的是字节本身。restic check 会随机抽取部分数据包做完整解密读取,专抓这类问题:
restic check --read-data-subset=10M
我的节奏是每月一次全量 check、每周在备份脚本末尾追加一次抽样校验。两周实测未抓到损坏,但 check 输出的”已校验数据块数”本身就是证据链,证明每个抽查块都完成了下载、解密、哈希比对的完整闭环。合格线:退出码为 0 且无 fatal error;若报损坏,立即用 restic rebuild-index 配合更早快照恢复,不要拖。
把整套流程塞进 cron 无人值守
五个指标分开看都是单条命令,落地要靠一个脚本加一条 crontab 串起来。数据库这类动态数据不能直接拷数据目录,先用 mysqldump 导出一致性 SQL,再交给 restic:
#!/bin/bash
set -euo pipefail
source /etc/restic.env
mysqldump --single-transaction --all-databases | gzip > /data/db-dumps/all-$(date +%F).sql.gz
restic backup /var/www /data/db-dumps --tag web --tag daily
restic forget --keep-daily 7 --keep-weekly 4 --keep-monthly 6 --prune
restic check --read-data-subset=10M
保存为 /usr/local/bin/backup.sh 并赋予执行权限,再执行 crontab -e 加入 30 3 * * * /usr/local/bin/backup.sh >> /var/log/restic-backup.log 2>&1,即每天凌晨 3:30 自动执行。--single-transaction 保证 InnoDB 导出过程中不锁表;set -euo pipefail 让任何一步失败时中断并留下日志。建议第一周就给失败分支加上 Webhook 通知。
实际跑起来后,三类问题最常见:一是仓库锁,备份被中断后报 repository is already locked,用 restic unlock 清理残留锁再试;二是对象存储端点连通性,日志突然超时先 curl -I https://s3.example.com 确认端点可达,再查 Access Key 权限与 Bucket 配额;三是 DNS(域名解析系统)解析异常,对比 dig s3.example.com 的结果是否稳定即可定位。
总结:五个指标一张验收单
回顾整套方案:restic 负责客户端加密、去重和快照管理,对象存储提供低成本异地容灾,cron 脚本把备份变成无人值守的日常任务,check 与恢复演练守住最后一环。两周实测跑完,验收单一行:密文可见、增量生效、仓库收敛、RTO 实测、check 通过,每一项都有命令可复跑,比任何”支持加密备份”的宣传语都实在。
落地顺序建议照本文章节推进:先在测试目录完成一次「备份 + 恢复」闭环,再接入真实业务数据,最后配置保留策略和告警。首次全量的耗时主要受机器上行速率制约,选 VPS 时值得把这当作硬指标之一,判断思路可以参考美国 VPS 速度影响因素分析;备份目的地若考虑整机方案,中小企业服务器选型指南里的对比框架更适用。Hostease 的美国 VPS 与独立服务器均提供完整 root 权限,部署这套脚本没有障碍。
总结一下:这五个指标就是 restic 备份方案的验收底线。我的建议是今天就动手,先拿测试目录完成第一次「备份 + 恢复」闭环,再谈接入生产。备份的价值在恢复成功的那一刻才兑现,而这五个指标,就是你敢在故障复盘会上拍桌子的底气。
 微信扫一扫打赏
 支付宝扫一扫打赏