很多站点从 HTTP 切到 HTTPS 后,第一次访问总感觉慢了一拍。这个问题通常不在带宽(单位时间内能传输的数据量)上,而卡在 TLS(Transport Layer Security,安全传输层协议)握手这一环。旧版 TLS 一次握手要来回两轮半,在跨国链路上每一轮往返都可能吃掉几十到上百毫秒。这篇指南教你理解 TLS 1.3 的精简握手流程,再一步步配置 0-RTT(Zero Round Trip Time,零往返时间)会话恢复,最后用几个可量化的指标确认”提速到底有没有生效”。无论你用的是虚拟主机还是 VPS(虚拟专用服务器,在一台物理机上隔离出的独立运行环境),只要服务器提供 root 权限或完整配置文件访问,都能在这套流程里对齐验证口径。
TLS 1.3 由 IETF(国际互联网工程任务组)于 2018 年发布,如今主流浏览器、Nginx、Caddy 均已原生支持。它把默认握手从两轮往返压到一轮,同时移除了若干过时且不安全的加密套件,默认配置就比 TLS 1.2 更稳妥。动手之前先记住一个前提:0-RTT 服务的是”一次握手之后的重连”,对首次访问并不生效。下面先讲握手为什么变快,再讲怎么确认服务器已启用 TLS 1.3、怎么开启 0-RTT,最后给出需要盯住哪些关键指标。
一、TLS 1.3 握手为何比旧版更快
要理解 0-RTT,先看清默认协议协商的差别。TLS 1.2 的完整握手需要 2 轮往返:客户端先发 ClientHello,服务器回 ServerHello 与证书,之后还要完成密钥交换确认。TLS 1.3 把密钥协商前移到握手首轮,客户端发出的第一条消息里就携带自己支持的参数与密钥份额,服务器返回时整套密钥交换已经完成,整体压到 1 轮往返(1-RTT)。
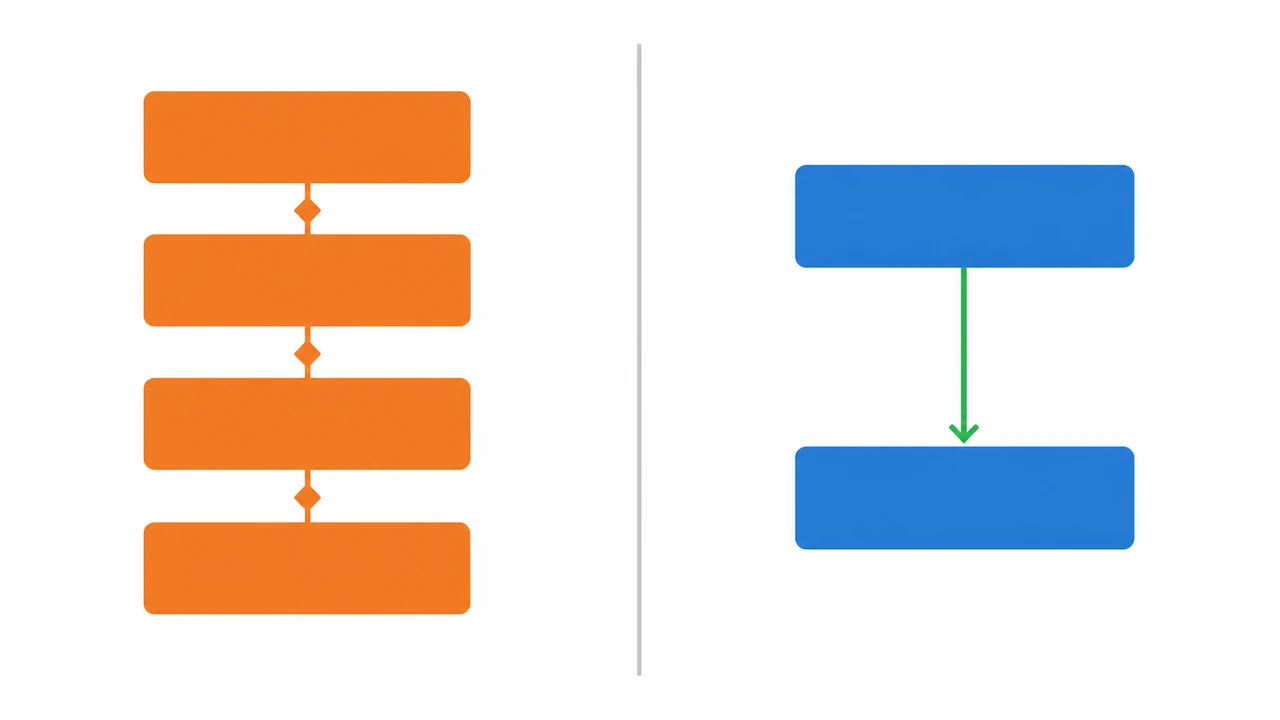
以跨洋链路常见的 150~250 毫秒单程往返估算,两轮与一轮的差距通常在 150~300 毫秒之间。对依赖搜索引擎排名和首屏体验的站点,这个数字足以拉开肉眼可感知的加载差异。更关键的是,TLS 1.3 内置 0-RTT 的恢复能力,让已建立过一次会话的客户端在重连时几乎零往返。
二、先确认服务器是否真的跑了 TLS 1.3
在动手配置之前,用命令行确认 Web 服务器确实协商到了 TLS 1.3。打开终端执行:
openssl s_client -connect yourdomain.com:443 -brief < /dev/null 2>&1 | grep -i protocol
输出里若出现 TLSv1.3,说明服务器已支持并协商到该版本;如果显示 TLSv1.2,就需要升级 OpenSSL 并检查 Web 服务器的协议配置。以 Nginx 为例,ssl_protocols 指令要同时包含 TLSv1.3:
ssl_protocols TLSv1.2 TLSv1.3;
ssl_conf_command Ciphersuites TLS_AES_128_GCM_SHA256:TLS_AES_256_GCM_SHA384;
nginx -t
systemctl reload nginx
改完执行语法检查并重载配置。若证书链有问题,握手会在更早阶段失败,这类问题与提速无关,应优先排查证书合法性,再回到性能优化上。
三、开启 0-RTT 会话恢复
TLS 1.3 提供会话恢复机制:完成过一次握手的客户端,在重连时携带一段加密的会话票据(session ticket),服务端验证后可直接进入数据阶段。0-RTT 则更进一步,允许客户端在第一条加密消息里就附带应用数据,真正做到”零往返建连”。
在 Nginx 中开启会话缓存与 early data 的指令如下:
ssl_session_cache shared:SSL:10m;
ssl_session_timeout 1d;
ssl_early_data on;
以上指令基于 Nginx 的 SSL(Secure Sockets Layer,安全套接层)配置体系。
其中 ssl_early_data on 是开启 0-RTT(early data)的关键开关。ssl_session_cache 负责缓存会话状态,ssl_session_timeout 控制有效时长,示例取值 10MB 缓存、1 天有效,可按业务规模调整。在 Caddy 中,HTTP/3 与会话恢复能力默认可用,通常无需显式配置即可享受重连加速。
启用后用 curl 对比两次请求的首字节时间能直观看到效果:
curl -s -o /dev/null -w "%{time_connect} %{time_starttransfer}\n" https://yourdomain.com/
curl -s -o /dev/null -w "%{time_connect} %{time_starttransfer}\n" -H "Early-Data: 1" https://yourdomain.com/
第二次请求的 time_starttransfer 通常比首次更快,差值接近一个往返时延,说明 0-RTT 会话恢复已命中。
四、0-RTT 的安全边界:适合读、慎用写
0-RTT 把速度推到极致,但有一个必须理解的安全代价:early data 在收到服务器完整确认前,可能遭遇重放攻击。攻击者可以截获一段携带 early data 的请求并原样重放,服务端验证票据时无法立即判断这是不是同一次请求。
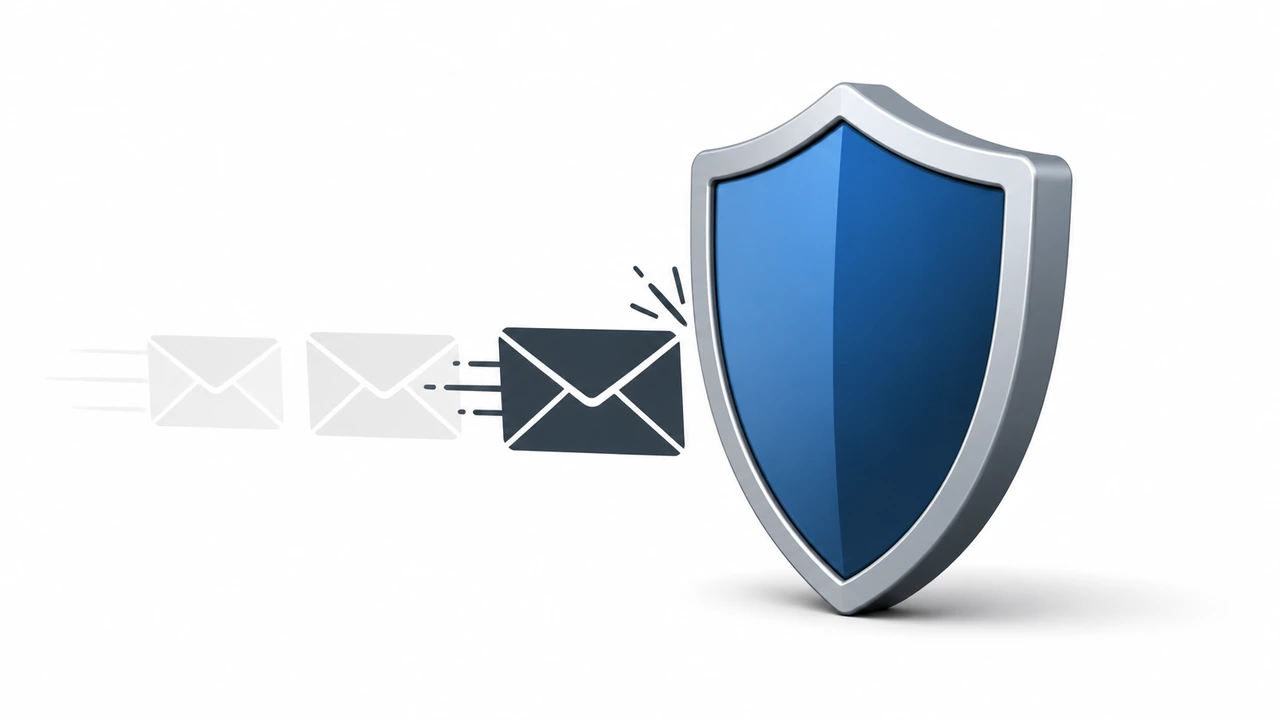
因此业界普遍建议:0-RTT 适合幂等的读请求,例如拉取页面、加载静态资源、查询接口;不适合直接执行支付、下单、改密等非幂等写操作。如果业务写请求密集,可以在应用层对 early data 请求做二次校验,或干脆关闭 0-RTT,只保留会话复用换取 1-RTT 的安全性。
五、加密提速到底要盯住哪些指标
配置完成不等于优化生效,你需要一套可验证的指标来判断成果。建议至少关注以下四项:
1. 握手耗时(Handshake Time):用 openssl s_client 的计时或在浏览器开发者工具里查看 TLS 建连阶段,观察是否从两轮往返降为一轮。
2. 重连命中率:统计会话票据被客户端复用、early data 成功命中的比例。命中率偏低说明会话缓存容量或超时设置不合理。
3. 首字节时间(TTFB):curl 的 time_starttransfer 是直观样本,对比普通请求与 Early-Data 请求的差值,能判断 0-RTT 是否真的降低了往返。
4. 协议版本分布:通过访问日志或第三方检测工具看 TLS 1.3 的实际协商占比,老客户端占比较高时提速收益会打折扣。
配套优化值得一并考虑:开启 HTTP/2 与 HTTP/3 减少往返,对静态资源设置合理缓存,将证书换成 ECDSA 以降低握手计算开销。这些手段与 0-RTT 叠加,能把跨国访问的整体延迟压到较低水平。
六、总结与行动建议
TLS 1.3 与 0-RTT 是目前性价比很高的 HTTPS 提速组合:前者把默认握手从两轮压到一轮,后者让可信重连几乎零往返。先确认服务器已协商到 TLS 1.3,再开启会话缓存与 ssl_early_data,就能在多数现代浏览器下获得可感知的加速。
建议先在测试环境用 openssl s_client 与 curl 的对比结果验证 early data 是否生效,再上生产。同时务必评估业务是否为幂等读场景——只有读多写少才适合开 0-RTT,写操作较多的站点应保守地只保留会话复用。
如果需要一个拥有完整 root 权限、可自由调优 TLS 与网络参数的运行环境,可以参考 VPS(虚拟专用服务器,在一台物理机上隔离出的独立运行环境)与独立服务器的选型对比;对数据安全敏感的场景,也可以从海外服务器数据安全策略中找到更多边界设计思路。
如果对服务器选型还不确定,可以先对比虚拟主机与 VPS 的性能、权限与成本差异,确认哪种方案能提供 TLS 调优所需的完整配置文件。对 HTTPS 提速叠加 CDN(Content Delivery Network,内容分发网络)与高防的整体方案感兴趣的话,可以参考CDN 与高防服务的协同关系分析。
想进一步压低延迟,不妨回顾我们关于海外与境内 VPS 性能差异的实测分析,以及厂商的整体方案,再决定适合自己的优化组合。类似 Hostease 这类提供完整配置文件访问的中文服务商,通常也适合作为 TLS 调优的验证环境。建议按上面四类指标逐一打点记录,复测时间拉长到一周以上,用稳定数据而不是单次请求来评估 0-RTT 的真实收益。
 微信扫一扫打赏
 支付宝扫一扫打赏