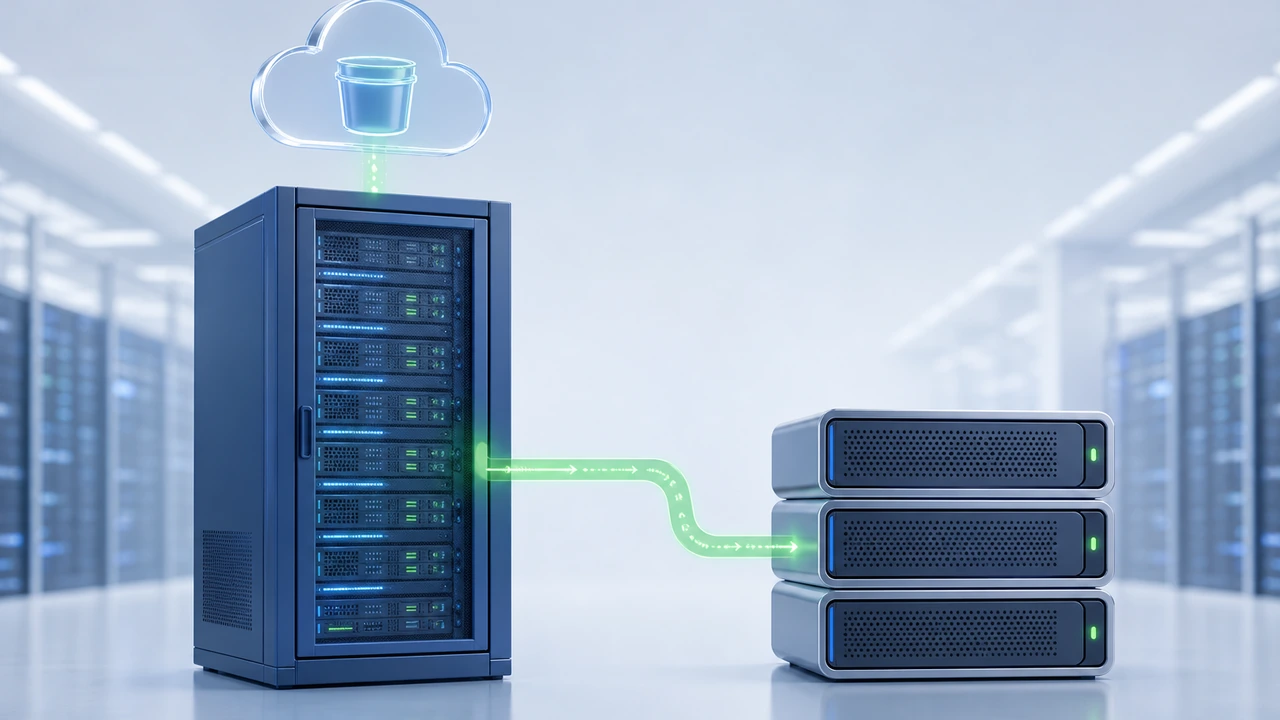
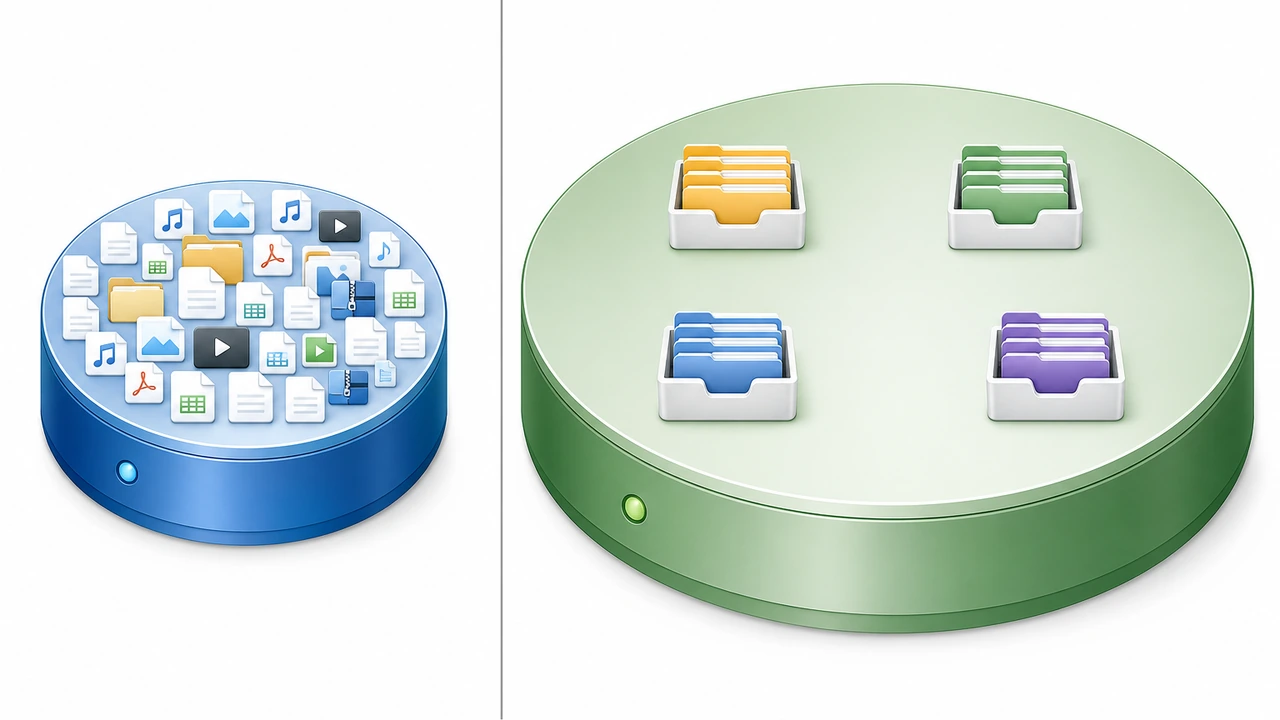
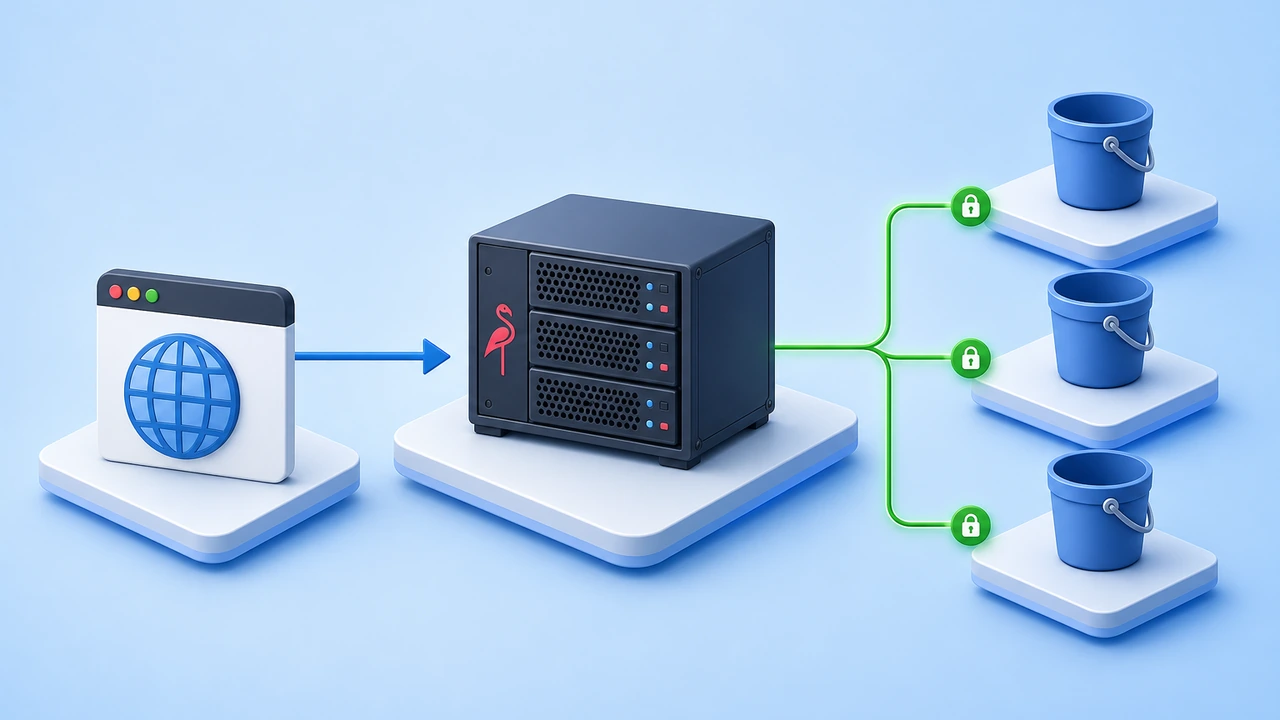
网站业务量上来之后,最先扛不住的往往是本地文件目录。图片、备份包、日志这些非结构化数据堆在系统盘里,既占空间又拖累日常维护。MinIO 是一个开源的对象存储方案,提供标准的 S3 兼容接口(多数云对象存储通用的访问协议),部署在服务器上就能把分散文件统一收进可 API 调用的存储桶。这篇指南会带你走完一次完整的 MinIO 部署,并重点说明部署完成后需要验证哪些指标,才能确认这套存储真的能扛住生产环境。
部署前的准备:先想清楚放哪、用多大
动手之前,先确认两件事:MinIO 放在哪块盘,以及规划多大的存储空间。
MinIO 适合放在独立的数据盘上,而不是系统盘。很多用户会给云服务器(一种按需分配计算资源的虚拟化主机)额外挂载数据卷,再把目录挂到 /data 之类的路径。原因是系统盘一旦被日志或安装包塞满,网站进程会跟着崩。部署前先执行 df -h 看各分区剩余空间,把 MinIO 指向空间充裕的那块盘。至于到底用云服务器还是独立服务器来跑对象存储,可以参考这篇云主机与独立服务器对比的选型思路,再结合磁盘规格做决定。
同时确认服务器能访问外网,因为要下载官方二进制。如果服务器在国内、直连官方下载不稳定,可以换用镜像源,下文命令里会给出国内可用的地址。
安装与初始化:服务端加命令行客户端
MinIO 分为服务端 minio 和命令行客户端 mc 两个组件,前者提供存储服务,后者用来管理桶和上传文件。第一步下载服务端,装到 /usr/local/bin:
wget https://dl.min.io/server/minio/release/linux-amd64/minio -O /usr/local/bin/minio
chmod +x /usr/local/bin/minio
如果下载速度不理想,可以用国内镜像替换上面的地址来源。随后创建专用用户和数据目录,避免用 root 跑服务:
useradd -r minio-user -s /sbin/nologin
mkdir -p /data/minio
chown minio-user:minio-user /data/minio
创建目录结构时,建议同时规划桶(bucket)的用途。桶是 MinIO 里存放对象的最顶层容器,可以按业务拆分,例如 images、backup、logs 各一个,这样后续做清理和权限控制都会更清晰。
用 systemd 托管服务,让进程崩溃能自动拉起
手动在前台跑 minio server 可以快速验证,但不适合生产。推荐用 systemd 把它注册成开机自启的服务。先写一个环境文件保存访问凭据:
cat > /etc/default/minio <<'EOF'
MINIO_ROOT_USER=admin
MINIO_ROOT_PASSWORD=请替换为足够长的随机密码
MINIO_VOLUMES=/data/minio
MINIO_OPTS="--address :9000 --console-address :9001"
EOF
再创建 systemd 单元配置:
cat > /etc/systemd/system/minio.service <<'EOF'
[Unit]
Description=MinIO Object Storage
After=network.target

[Service]
User=minio-user
Group=minio-user
EnvironmentFile=/etc/default/minio
ExecStart=/usr/local/bin/minio server $MINIO_OPTS $MINIO_VOLUMES
Restart=always
LimitNOFILE=65536

[Install]
WantedBy=multi-user.target
EOF
接着 systemctl daemon-reload 重载配置,再 systemctl enable --now minio 启动。用 systemctl status minio 查看运行状态,看到 active (running) 就说明服务已经起来了。MinIO 默认在主地址 9000 提供 S3 接口,控制台界面跑在 9001,首次访问时用刚才设置的 MINIO_ROOT_USER 和密码登录。
配置客户端并创建桶,验证读写链路
命令行客户端 mc 能让你在终端里完成建桶、上传、下载和授权。先下载并配置它指向本机服务:
wget https://dl.min.io/client/mc/release/linux-amd64/mc -O /usr/local/bin/mc
chmod +x /usr/local/bin/mc
mc alias set myminio http://127.0.0.1:9000 admin '密码'
配置好别名后,创建前文规划的几个桶:
mc mb myminio/images
mc mb myminio/backup
mc mb myminio/logs
上传一个文件验证读写链路是否通畅:
mc cp /var/www/html/site.zip myminio/backup/
mc ls myminio/backup
如果能列出刚上传的对象,说明整个存储链路已经打通。此时业务应用只需要把 S3 客户端的端点换成 http://服务器IP:9000、填入密钥,就能开始读写对象。像 WordPress 这类支持 S3 插件的程序,也可以把媒体库直接迁移到 MinIO 桶里,从而减轻系统盘压力。
访问控制与安全加固:别让所有人共用管理员账号
对象存储一旦暴露在网络上,凭据管理就成了关键环节。MinIO 支持为不同的应用创建独立的访问密钥,而不是所有人共用管理员账号。你可以在控制台的 Access Keys 页面新建一对密钥,把 images 桶只交给媒体服务使用,backup 桶只交给备份脚本使用,这样即使某个密钥泄露,影响范围也被限制在单个桶内。
更细的权限可以用策略来约束。下面是一份只读 images 桶的策略文件:
cat > /etc/minio/images-readonly.json <<'EOF'
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:GetObject"],
      "Resource": ["arn:aws:s3:::images/*"]
    }
  ]
}
EOF
然后用 mc admin policy create myminio images-ro /etc/minio/images-readonly.json 创建这条策略,再通过 mc admin user add 创建只读用户并绑定它。需要说明的是,MinIO 的 S3 接口本身不加密传输,如果服务要对外提供服务,建议在前面加一层 SSL(安全传输协议)反向代理或负载均衡,避免访问密钥和数据在网络上明文传输。
备份与容量规划:纠删码不等于备份
很多人以为 MinIO 自带高可用就不用做备份,这个想法并不安全。MinIO 的纠删码主要针对磁盘损坏和节点宕机,对误删、勒索软件或人为删库依然无能为力,所以一份定期异地备份是必要的。最直接的办法是用 mc mirror 把桶同步到另一台机器:
mc mirror --watch myminio/images otherminio/images
带 --watch 的镜像会在源桶每出现新对象时立即同步,等价于一次持续增量备份。同时把数据目录纳入整机快照计划,并定期做一次恢复演练,确认备份真的能拉起来。
容量方面,MinIO 的对象存储(一种以对象为单位、可横向扩容的远端存储形态)适合把历史备份、日志归档这类低频数据放进来,用时间策略定期清理过期对象,避免磁盘被静默占满。你可以结合 mc lifecycle set 为 logs 桶设置自动过期规则,例如只保留 30 天内的日志。
总结与建议:三条链路都要验证
MinIO 用一套标准的 S3 兼容协议,把独立服务器变成可编程的对象存储底座,尤其适合图片媒体库、周期备份和历史日志这类非结构化数据。回顾整个部署流程:确认好独立数据盘后安装服务端、用 systemd 托管常驻进程、通过 mc 建桶和授权、再为面向外网的流量补上 SSL(安全传输协议)与访问策略,最后用 mc mirror 保留一份异地备份。
部署完成后,建议至少验证三条链路:读写链路(mc cp 上传后能 mc ls 列出)、权限链路(只读用户无法写入 images 桶)、备份链路(mc mirror 同步后目标桶对象数量一致)。如果你正在为网站文件存储和备份发愁,建议先在你的测试机上按本指南走一遍,确认这三条链路都符合预期,再迁移生产数据。MinIO 对底层硬件的依赖不高,一般的云服务器或独立服务器都能流畅运行;如果希望存储和计算在同一台机器上高效协作,独立服务器的大容量磁盘会给对象存储更充裕的空间,选型时不妨参照 Hostease 各方案的磁盘规格做对比。存储层稳定后,网站的整体性能优化也可以照常推进,两者互不干扰。最后,把桶、密钥和备份策略都记录下来,放进你的服务器运维清单,这样日后扩容或排障都有据可依。如果你的服务器磁盘空间已经吃紧,可以考虑优先把备份和历史日志迁入 MinIO,往往是最快见效的一步。
 微信扫一扫打赏
 支付宝扫一扫打赏