为什么服务器时间会漂移,以及你需要关心哪些指标
服务器主板上的晶振并非分秒精准——温度、负载和硬件老化都会让系统时钟慢慢偏离真实时间,这就是时钟漂移。单台机器一天漂几毫秒看起来无害,但积累几个月后可能偏出几十秒甚至几分钟。对依赖时间戳的业务来说,这种偏差是埋着的一颗雷:HTTPS 证书 SSL(安全传输协议)握手时要校验本地时间,偏差太大浏览器会直接判定证书无效;数据库主从复制靠时间戳排序,主从时间不一致会打乱复制日志,轻则延迟、重则中断;日志审计系统按时间戳关联事件,时间一乱安全分析就全失真。
这篇文章教你如何用 chrony 搞定时间同步,从安装、时间源配置到校准验证给出完整步骤,并把 NTP 校准真正需要盯住的指标拆开讲清楚。如果你正在为新服务器做基础加固,可以参考我们整理的 中小企业云服务器选型指南,把时间同步纳入整体运维清单。
chrony 与 ntpdate、ntpd 的差异,为什么选它
Linux 生态里的时间同步工具主要有三类。ntpdate 是早期的一次性对时命令,只在执行那一刻把时间强制设置为上游值,不做持续跟踪,网络一抖动就容易产生明显跳变,多数发行版现在已默认不再安装。ntpd 是传统守护进程,功能完整但启动收敛慢,在虚拟化环境里对时钟跳变的响应不够灵敏。而 chrony 由 chronyd 守护进程和 chronyc 命令行工具两部分组成,优势是收敛速度快——即使网络抖动频繁,也能在几十秒内把时间校准到毫秒级;它还会在离线时记录时钟漂移速率,恢复联网后快速追平。对运行在虚拟化环境中的云服务器 VPS(虚拟专用服务器)来说,chrony 对时钟跳变的处理明显更稳,这也是它成为主流发行版默认时间服务的原因。
部署 chrony 的完整步骤
# Debian/Ubuntu
apt update
apt install -y chrony
systemctl enable --now chrony

# CentOS/Rocky
dnf install -y chrony
systemctl enable --now chronyd
注意两个发行版的服务名不同:Debian/Ubuntu 是 chrony,CentOS/Rocky 是 chronyd,写错会导致服务无法启动。安装完成后,主配置文件在 /etc/chrony/chrony.conf(Debian/Ubuntu)或 /etc/chrony.conf(CentOS/Rocky)。默认配置已带一组公共时间服务器,但你可以根据机柜所在区域调整,减少网络延迟。以国内服务器为例,可以改用国内时间源 pool cn.pool.ntp.org iburst 和 pool ntp.aliyun.com iburst,其中 iburst 参数让 chrony 在启动时快速多发几个请求,缩短首次同步时间。如果这台服务器还要为内网其他机器提供时间服务,需要在配置里用 allow 192.168.1.0/24 显式放开对应网段。
NTP 校准真正要盯住哪些指标
配置完后,用 chronyc 命令验证同步状态,这是全文最关键的一步。运行 chronyc tracking,你会看到一组数值,其中 Stratum 表示当前层级,数值越小越接近权威源,通常 2 就是正常的;Last offset 表示最近一次校正的偏差(单位秒),数值越小说明时间越准。再执行 chronyc sources -v 查看每个时间源的状态,前缀 ^* 表示该源已被选为当前同步源,^? 表示不可达。这三项(Stratum、Last offset、源状态)就是你校准 NTP 时最需要盯住的指标。
systemctl restart chrony
chronyc tracking
chronyc sources -v
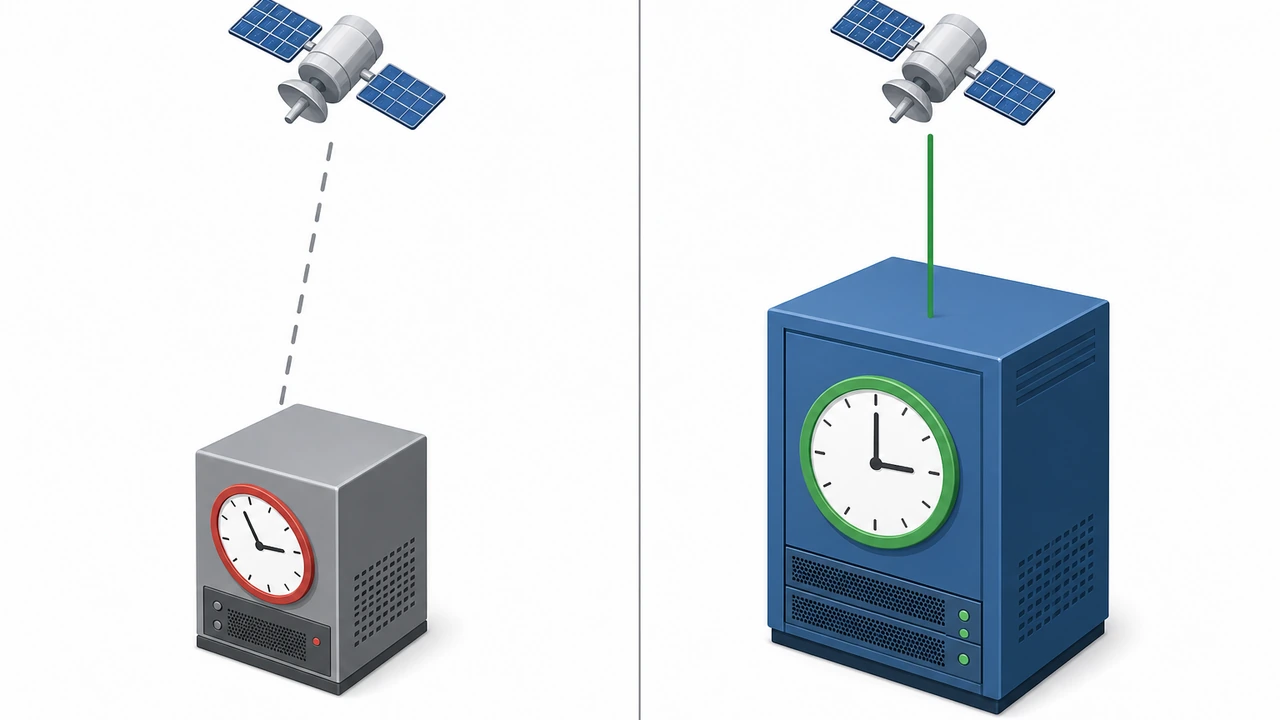
如果系统时间偏差较大,chrony 默认的 makestep 策略可能不会自动跳变,需要在配置里显式放开:makestep 1 3 这一行表示若偏差超过 1 秒,且在前 3 次更新内,就直接跳变校正,而不是缓慢调整。最后用 date 命令对比系统时间,或执行 chronyc makestep 手动触发立即校正,再次运行 chronyc tracking 确认 Last offset 已收敛到毫秒级。
常见故障:从现象定位到根因
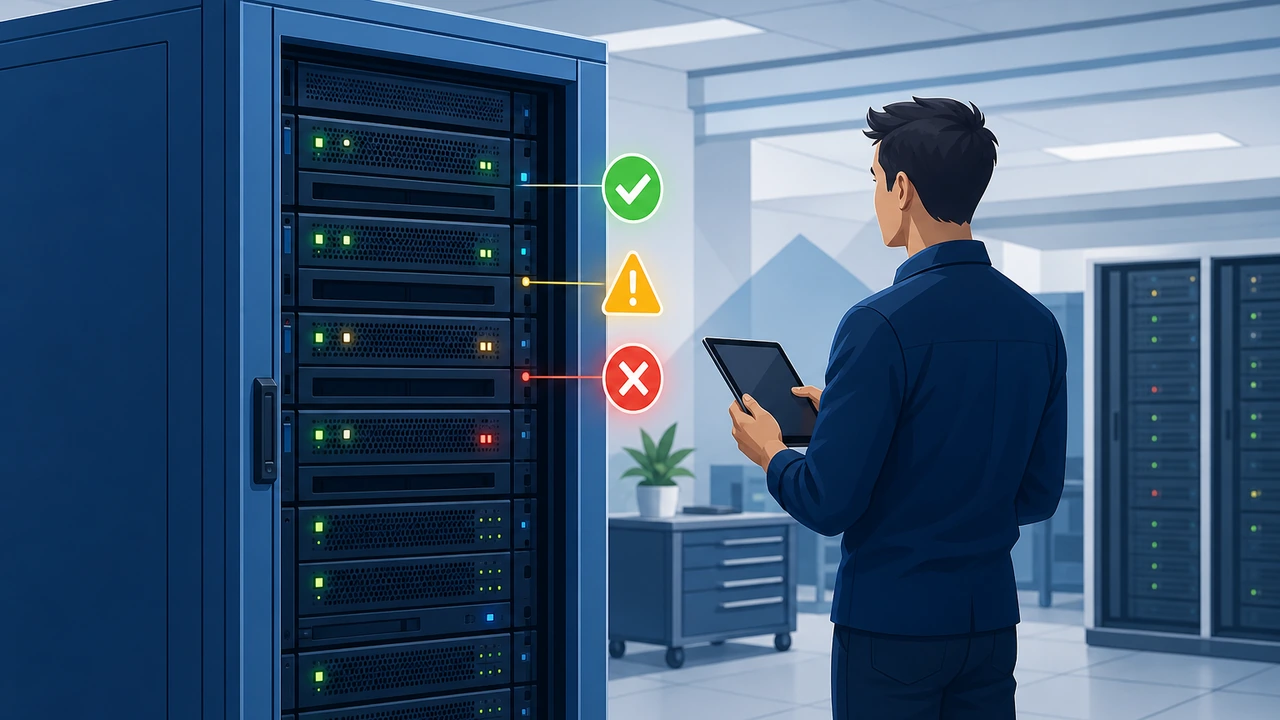
即便部署了 chrony,时间同步仍可能失效,下面按“现象→原因→处理”的顺序梳理最常见的三类问题。
现象一:chronyc sources 里所有源都显示 ^?
通常是网络层被拦截。先检查防火墙是否放行 UDP 123 端口——云服务器(VPS,虚拟专用服务器)还要确认安全组规则。用 ss -ulnp | grep 123 确认 chronyd 正在监听,再观察源状态。若端口已放行仍不可达,可能是上游源本身故障,换一组时间源即可。如果你拿不准当前这台机器有没有稳定的公网出口,可以参考 海外 VPS 与境内 VPS 性能对比,选择网络质量更可控的方案。
现象二:时间同步后很快又漂移
多发生在虚拟化环境:宿主机与虚拟机的时钟源互相干扰,虚拟机时钟会反复跳变。处理方法是关闭虚拟机的硬件时钟自动同步,只保留 chrony 作为唯一时间源。在 KVM 虚拟机里可以关闭 QEMU 的 rtc 同步特性;物理服务器独服(独立服务器)则要检查 BIOS 时钟是否异常,必要时更换主板电池。
现象三:日志时间戳与真实时间差数小时
如果系统时间正确但日志时间戳仍错乱,问题多半出在时区而不是时间同步。用 timedatectl set-timezone Asia/Shanghai 修正时区,注意 chrony 只负责同步 UTC 时间,时区由系统单独管理,两者不要混淆。
日常巡检与最佳实践
部署完成后,建议把时间同步纳入日常巡检。可以写一个简单的定时任务,每天检查一次同步状态,异常时告警:
0 3 * * * chronyc tracking | grep -q "Leap status : Normal" || echo "chrony 异常" | mail -s "时间同步告警" admin@example.com
实践上还有几点值得留意。第一,时间源至少配两个不同网络的位置,避免单点故障;第二,保留 iburst 参数以加快首次收敛;第三,如果服务器同时承担 NTP 服务端角色,务必用 allow 精确限定可访问网段,不要对公网全开放,否则容易被滥用放大流量。如果你希望进一步加固服务器安全基线,可以参考 海外主机备案与合规常见问题汇总把访问控制一起纳入规划。
总结与下一步建议
服务器时间同步看似基础,却是日志审计、证书校验和数据库复制共同依赖的底层能力。通过部署 chrony,你可以让服务器持续跟踪并校正时钟漂移,把时间偏差稳定控制在毫秒级。安装、配置和排障这几步,覆盖了从新服务器初始化到故障定位的完整链路,建议直接照做,并把 Stratum、Last offset 和源状态这三项指标固化进日常巡检。
如果你需要一台开箱即用、网络稳定的服务器来承载这些运维实践,可以考虑 Hostease 的海外服务器方案,把基础运维交给更可控的环境,自己把精力放在业务上。关于迁移到新服务器时如何同步数据,可以看这篇 WordPress 网站迁移指南,里面同样强调迁移后第一时间核对时间与证书状态。
 微信扫一扫打赏
 支付宝扫一扫打赏